Face à la vague d'écrans publicitaires piratés, les lecteurs CAYIN SMP laissent le contrôle aux propriétaires
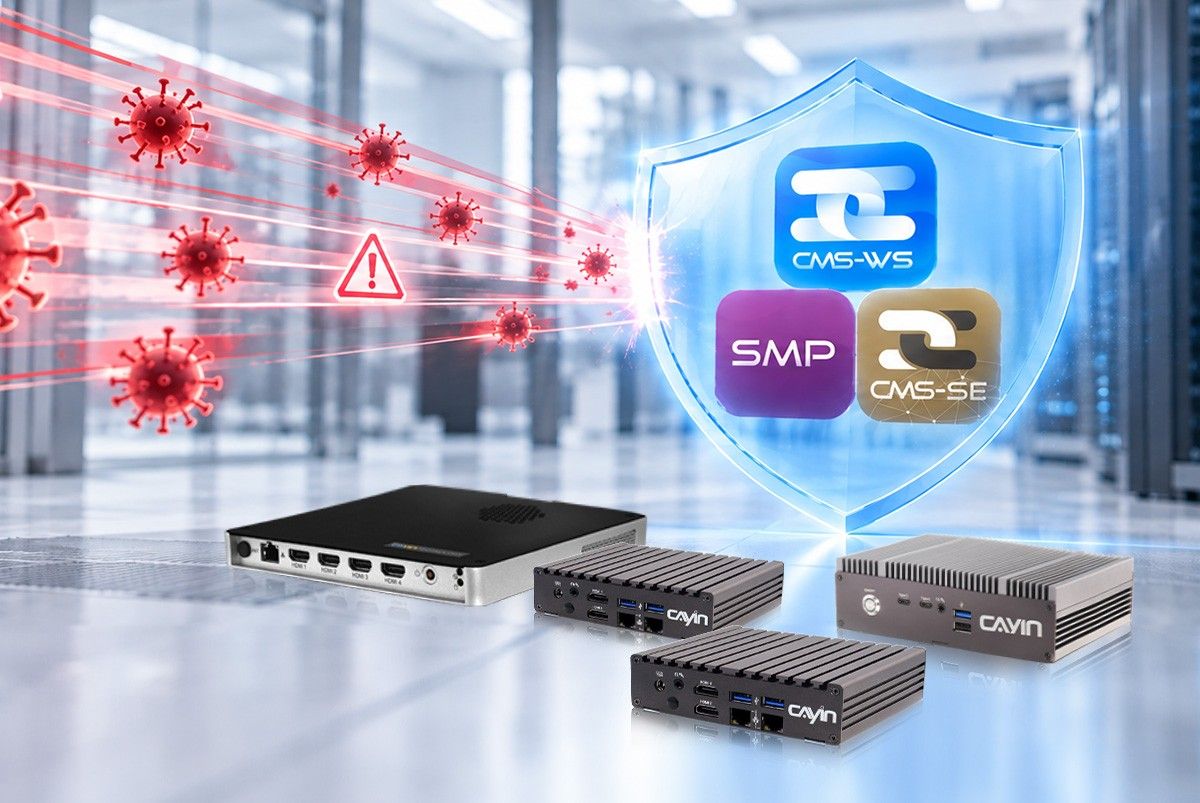
Un firmware Linux dédié, des connexions chiffrées, un minimum de ports ouverts et des mises à jour régulières du firmware font de chaque lecteur SMP un terminal d'affichage renforcé.
TAIPEI, Taïwan, 16 novembre 2026 CAYIN Technology, fournisseur de solutions professionnelles d'affichage dynamique depuis 2004, a présenté aujourd'hui la manière dont ses lecteurs multimédias SMP protègent les écrans publics contre les accès non autorisés. Cette annonce fait suite à une série d'incidents survenus en 2026, au cours desquels des écrans piratés ont diffusé des contenus non autorisés, des panneaux LED de Gizeh (Égypte) et de Kluang (Malaisie) le 29 octobre à un panneau de signalisation routière à Toronto en septembre.
Que s'est-il passé dans l'affichage dynamique en 2026 ?
| Quand | Où | Ce qui s'est passé |
|---|---|---|
| 29 octobre 2026 | Gizeh (Égypte) et Kluang (Malaisie) | Des panneaux LED ont diffusé une vidéo explicite le même soir ; les autorités du Johor ont éteint tous les écrans |
| Septembre 2026 | Toronto (Canada) | Un panneau de signalisation mobile a affiché des messages injurieux et politiques |
| Avril 2026 | États-Unis | Un avis fédéral de cybersécurité a signalé l'exploitation de serveurs d'affichage restés sans correctif pendant près de deux ans |
| 2025 | Canada | Les menus numériques de près de 300 restaurants rapides ont été pris en main après une attaque de phishing |
Le schéma est toujours le même : dès qu'un écran est connecté à un réseau, le lecteur qui l'alimente fait partie de la surface d'attaque de l'organisation, et chaque intrusion est visible par tous les passants et automobilistes.
Pourquoi les réseaux d'affichage dynamique sont-ils piratés ?
La plupart des détournements d'écrans exploitent des failles d'exploitation plutôt que l'écran lui-même. Quatre points d'entrée reviennent sans cesse :
- Identifiants par défaut : des lecteurs qui utilisent encore le mot de passe d'usine, ou un mot de passe unique partagé sur tout le réseau.
- Logiciels non corrigés : des appareils privés de mises à jour de sécurité pendant des mois, voire des années.
- Comptes hameçonnés : des identifiants administrateur volés par e-mail, puis utilisés pour publier du contenu à distance.
- Services exposés : des lecteurs placés directement sur Internet avec des ports inutiles ouverts.
Des organismes du secteur comme l'AVIXA et l'OAAA recommandent de remplacer les identifiants d'usine, de segmenter les réseaux et de maintenir chaque appareil à jour.
Quels sont les enjeux lorsqu'un écran est piraté ?
Un écran compromis entame la confiance dans la marque en quelques secondes, et ses images circulent sur les réseaux sociaux bien après le retrait du contenu. Pour les écrans de transport et d'information publique, de faux messages peuvent créer des risques pour la sécurité. De nombreux exploitants perdent aussi des revenus lorsqu'ils doivent éteindre des réseaux entiers le temps de l'enquête.
Comment le lecteur CAYIN SMP protège-t-il chaque écran ?
Chaque lecteur CAYIN SMP est conçu comme un terminal renforcé, avec une protection sur six points.
| Point de protection | Protection SMP | Ce qu'elle empêche |
|---|---|---|
| Système d'exploitation | Firmware Linux dédié, sans système d'exploitation de bureau | Logiciels malveillants conçus pour les PC Windows et les applications grand public |
| Firmware | Mises à jour régulières du firmware par CAYIN | Vulnérabilités connues laissées ouvertes |
| Réseau | Connexions chiffrées HTTPS/TLS ; la gestion à distance ne requiert que le port TCP 80 ou 443 | Trafic intercepté, pare-feu trop ouverts et services exposés |
| Remplacement du contenu | Diffusion d'urgence en deux clics vers les lecteurs SMP sélectionnés | Contenu non autorisé maintenu à l'écran |
| Restauration | La fonction Recover de Web Manager rétablit le firmware et les paramètres par défaut tout en conservant les paramètres réseau | Longues interruptions et déplacements sur site coûteux |
| Données | Traitement en périphérie sur le lecteur ; AI AudienceSense ne stocke ni ne transmet jamais d'images | Fuite des données ou des images des visiteurs hors du site |
Pourquoi un lecteur Linux dédié fait-il la différence ?
Les PC polyvalents et les clés multimédias grand public exécutent des systèmes d'exploitation conçus pour la navigation, la messagerie et les applications, ce qui ajoute une large surface d'attaque à chaque écran. Les lecteurs CAYIN SMP fonctionnent avec un firmware conçu pour une seule mission : une diffusion fiable 24 h/24 et 7 j/7. Moins de services actifs, c'est moins de portes pour les attaquants. Comme CAYIN développe ensemble le matériel SMP, le firmware et le logiciel de lecture SMP-NEO, les correctifs de sécurité parviennent aux lecteurs par une seule mise à jour du firmware.
Quel lecteur SMP pour quel projet ?
| Lecteur | Idéal pour |
|---|---|
| SMP-2200 | Deux écrans 4K aux comptoirs, dans les halls et les couloirs |
| SMP-2210 | Configurations compactes à trois sorties, comme les menus numériques et les murs d'information |
| SMP-2400 | Sites multi-écrans à forte affluence, comme les pôles de transport et les hôpitaux |
| SMP-8100 | Murs d'images à quatre écrans dans les salles de contrôle, les magasins phares et les grands sites |
Les quatre modèles partagent la même plateforme SMP sous Linux : les intégrateurs appliquent une seule approche de sécurité sur l'ensemble du réseau.
Liste de contrôle de sécurité pour les déploiements SMP
- Remplacez le mot de passe par défaut de chaque lecteur SMP avant sa mise en service.
- Placez les lecteurs SMP sur un segment réseau dédié et, pour la gestion à distance, n'ouvrez que le port TCP 80 (HTTP) ou 443 (HTTPS).
- Activez les connexions chiffrées HTTPS/TLS sur chaque lecteur.
- Maintenez le firmware SMP à la dernière version.
- Utilisez CAYIN Device Seeker pour recenser tous les lecteurs SMP du réseau et vérifier qu'aucun n'échappe au suivi.
- Attribuez à chaque administrateur un compte personnel avec uniquement les droits nécessaires.
- Entraînez-vous à la diffusion d'urgence en deux clics pour pouvoir remplacer le contenu en quelques minutes.
- Installez les lecteurs SMP dans des boîtiers sécurisés lorsque les écrans sont exposés au public.
Que doit faire un exploitant si un écran est piraté ?
- Contenir : envoyez une diffusion d'urgence en deux clics pour remplacer le contenu des lecteurs SMP concernés.
- Verrouiller : réinitialisez le compte compromis et changez les mots de passe des lecteurs.
- Restaurer : mettez à jour le firmware SMP ; si nécessaire, utilisez la fonction Recover de SMP Web Manager pour remettre le lecteur à un état d'usine sain en conservant ses paramètres réseau, puis republiez le contenu validé.
- Analyser : contactez le support CAYIN ou un partenaire local pour examiner les journaux et fermer le point d'entrée.
Qui est responsable de quoi ?
| Acteur | Responsabilité |
|---|---|
| CAYIN | Firmware SMP sécurisé, connexions chiffrées, mises à jour de sécurité, accompagnement technique |
| Intégrateur | Installation renforcée, segmentation réseau, configuration des comptes, plan de mise à jour |
| Exploitant | Mots de passe robustes, gestion des comptes, mises à jour régulières, procédures d'urgence |
La sécurité ne tient que si chacun joue son rôle. CAYIN conçoit les lecteurs SMP et ses services d'assistance pour que les intégrateurs et les exploitants puissent assumer leur part sans outils supplémentaires.
Comment l'équipe CAYIN accompagne-t-elle les intégrateurs en matière de sécurité ?
Les équipes d'ingénierie et de support technique de CAYIN travaillent directement avec les intégrateurs, du déploiement jusqu'à la réponse aux incidents. L'accompagnement comprend une revue de durcissement à l'installation, des conseils sur les mises à jour du firmware SMP et un dépannage à distance via le centre d'aide en ligne et les partenaires régionaux.
Disponibilité
Les fonctions de sécurité décrites s'appliquent aux lecteurs CAYIN SMP-2200, SMP-2210, SMP-2400 et SMP-8100. L'approvisionnement mondial en puces étant tendu, nous recommandons de contacter rapidement l'équipe commerciale CAYIN pour réserver des unités et éviter de longs délais de livraison.
FAQ
Les lecteurs CAYIN SMP fonctionnent-ils sous Windows ?
Non. Ils utilisent un firmware Linux dédié, conçu pour une diffusion d'affichage 24 h/24 et 7 j/7.
Les connexions des lecteurs CAYIN SMP sont-elles chiffrées ?
Oui. Les lecteurs SMP prennent en charge les connexions chiffrées HTTPS/TLS.
CAYIN fournit-il des mises à jour de firmware de sécurité ?
Oui. CAYIN publie des mises à jour de firmware pour les lecteurs SMP afin de corriger les vulnérabilités découvertes.
Quels ports de pare-feu la gestion à distance d'un lecteur CAYIN SMP nécessite-t-elle ?
Uniquement le port TCP 80 (HTTP) ou le port TCP 443 (HTTPS).
Peut-on reprendre rapidement le contrôle d'un écran CAYIN piraté ?
Oui. Une diffusion d'urgence en deux clics remplace le contenu programmé sur les lecteurs SMP sélectionnés.
Peut-on restaurer un lecteur SMP sans se déplacer ?
Oui. La fonction Recover de SMP Web Manager rétablit le firmware et les paramètres par défaut depuis un navigateur, tout en conservant les paramètres réseau.
Quels lecteurs CAYIN intègrent ces protections ?
SMP-2200, SMP-2210, SMP-2400 et SMP-8100.
Contact médias
CAYIN Technology Co., Ltd.
Fax: +886-2-2595-1050
Email: [email protected]
Adresse: 3F., N.57, Sec. 3, Zhongshan N. Rd., Zhongshan Dist., Taipei City 104, Taïwan
Share


